Claude Managed Agents self-hosted: agenti, sandbox e storico nel tuo cloud
Anthropic apre in beta privata i Managed Agents self-hosted: server, database PostgreSQL e worker girano nel tuo cloud o on-premise, le chiamate al modello vanno ad Anthropic, Bedrock, Google Cloud, Foundry o a un tuo gateway. Stessa API della versione ospitata, con alcune funzioni in meno.
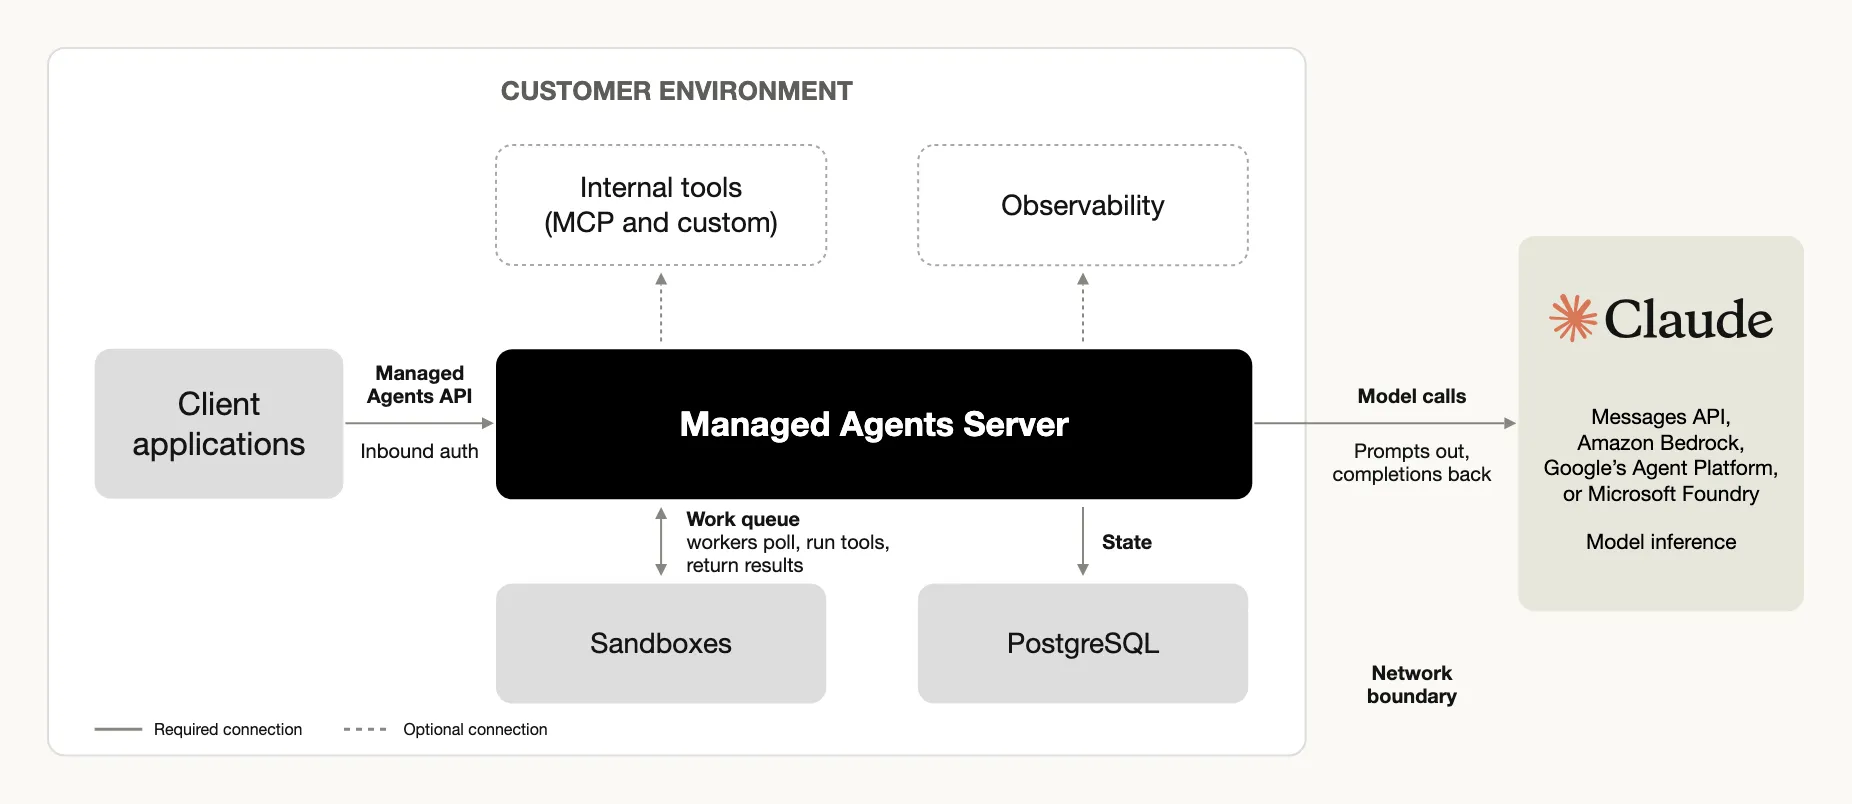
Il 12 novembre 2026 Anthropic ha aperto in beta privata i Claude Managed Agents self-hosted: dopo le sandbox, ora anche il servizio che fa girare gli agenti può stare nel tuo cloud o in un data center on-premise. Gestisci tu il server dei Managed Agents, il suo database e i worker dove l’agente esegue shell e file tool; lo storico delle sessioni resta nel tuo PostgreSQL, e le chiamate al modello vanno al provider che scegli tra cinque opzioni. Secondo Anthropic, finora l’alternativa era costruirsi la piattaforma da sé.
Tre modi di ospitare un agente
I Managed Agents sono API componibili per costruire agenti autonomi, nate come servizio ospitato sulla Claude Platform; poi sono arrivate le sandbox self-hosted, per chi voleva che il codice non uscisse dal proprio ambiente. Le parti ospitabili sono due: le sandbox, dove i tool eseguono comandi e lavorano sui file, e il servizio, cioè l’API, il loop dell’agente e lo storage di agenti, sessioni e storico. Le opzioni diventano tre:
| Opzione | Sandbox | Servizio | Modello |
|---|---|---|---|
| Cloud sandboxes (default) | Anthropic | Anthropic | Anthropic |
| Self-hosted sandboxes | Tu | Anthropic | Anthropic |
| Self-hosted Managed Agents | Tu | Tu | Anthropic o un provider a tua scelta |
Secondo la documentazione, la versione self-hosted conviene in due casi: se devi conservare tu agenti, sessioni e storico, oppure se le chiamate al modello devono andare a un provider diverso dalla Claude API. Se ti basta che i tool girino da te, Anthropic consiglia di restare sulle sandbox self-hosted.
I pezzi di un deployment
Uno o più server, il loro database e le tue sandbox formano un deployment:
- Il server,
cma-server, espone l’API, esegue il loop dell’agente e salva agenti, sessioni e storico. Chiama il provider quando l’agente ha bisogno del modello, ma non esegue mai i tool di shell e file. - Il database è PostgreSQL 16 o successivo. Senza database il server tiene tutto in memoria, e un riavvio lo cancella.
- I worker sono processi che prendono lavoro dal server e lanciano i tool nelle sandbox; un worker è un comando
ant beta:workero un worker scritto con l’SDK. - La console è una pagina web all’indirizzo del server, con login tramite il tuo identity provider.
- La admin CLI,
cma-server-admin, crea environment e relative chiavi; gira su Linux x86-64 e Arm e su macOS con Apple silicon.
Le credenziali sono tre. La server API key autentica applicazioni e CLI verso il tuo server: SDK e ant funzionano puntando ANTHROPIC_BASE_URL al server e usando questa chiave al posto della Claude API key, perché l’API è la stessa del servizio ospitato. La inference credential la tiene solo il server, per chiamare il provider. La environment key serve ai worker per leggere la coda di un environment, e scade dopo 365 giorni.
Dove vanno le chiamate al modello
L’impostazione inference.provider accetta cinque valori: anthropic (default, la Claude API), bedrock, vertex (Claude Models on Google Cloud), foundry e gateway, per un model gateway tuo. Gli agenti indicano il modello con l’ID della Claude API, come claude-opus-5-5, e il server lo traduce per il provider. L’esempio per Amazon Bedrock:
inference:
  provider: bedrock
  region: us-east-1
  #model_id_prefix: global.anthropic.
  #model_id_overrides:
  #  claude-opus-5-5: us.anthropic.claude-opus-5-5
Il gateway accetta richieste in formato anthropic-messages, bedrock-invoke o vertex-raw-predict, con una chiave fissa oppure con token a breve durata ottenuti tramite un callback e un endpoint OAuth.
Per ogni chiamata il server invia al provider la conversazione fino a quel punto, compresi input e risultati dei tool. Se il provider è la Claude API, la chiamata porta anche tre header con gli ID di sessione, agente ed environment, che non si possono disattivare. Il server si collega ad Anthropic solo quando la Claude API è il provider, e Anthropic non ha accesso remoto al server né ai suoi log. Se la tua organizzazione ha la zero data retention con Anthropic, vale per queste chiamate come per ogni chiamata alla Messages API. I Managed Agents ospitati ne sono esclusi perché lì le trascrizioni le conserva Anthropic; nella versione self-hosted le conservi tu.
Provarlo con Docker Compose
Il quickstart avvia server, PostgreSQL e dieci worker su una sola macchina con almeno due CPU. Servono l’archivio della release (lo fornisce l’account team), una Claude API key, Docker con il plugin Compose, openssl e la CLI ant. Dalla cartella compose dell’archivio si crea .env, si sostituisce sk-ant-... con la propria chiave e si avvia lo stack:
cat > .env <<EOF
CMA_PG_PASSWORD=$(openssl rand -hex 32)
ANTHROPIC_API_KEY=sk-ant-...
CMA_SERVER__API_KEY=$(openssl rand -hex 32)
CMA_STORE__CREDENTIALS_ENCRYPTION_KEY=$(openssl rand -base64 32)
EOF
chmod 600 .env
docker compose up --build -d
curl -s http://127.0.0.1:8400/cma-server/readyz
Poi, in un secondo terminale, si punta ant al server, si crea l’agente con ant apply --yes quickstart-agent.md e ci si collega a una sessione con ant beta:sessions connect. Chiedendo hostname, l’agente risponde con un nome che inizia per cma-sandbox-: il comando è girato in un container. Lo stack Compose è per lo sviluppo: serve HTTP in chiaro e, con alcune versioni di Docker Engine precedenti alla 28.3.3, la porta 8400 può essere raggiunta dalla rete locale.
In produzione su Kubernetes
Per la produzione la documentazione raccomanda i due Helm chart dell’archivio: cma-server, che applica lo schema del database e fa girare due server, e cma-sandboxes, con un dispatcher che dà a ogni sessione un pod sandbox suo. Servono Kubernetes 1.30 o successivo con l’Agent Sandbox controller, nodi con gVisor e un plugin di rete che applichi le NetworkPolicy, più un PostgreSQL 16 esterno e un registry per le tre immagini che costruisci tu; la guida usa GKE, con valori anche per EKS e AKS. Il server parla HTTP in chiaro sulla porta 8400: davanti va messo un load balancer o un ingress che termini il TLS. Gli aggiornamenti li installi tu: una release patch non cambia lo schema, una minor sì, e va preceduta da un backup del database.
Cosa manca rispetto alla versione ospitata
Dal servizio ospitato non si copia nulla: agenti, skill, credenziali dei vault e memory store vanno ricreati. Non sono disponibili:
- i cloud environment: esistono solo environment
self_hosted; - il resto della Claude API, come Messages API e Models API, che rispondono
404; - la Files API e le risorse
filenelle sessioni: i file passano dalla cartella di lavoro del worker; - le credenziali
mcp_oauth, da sostituire constatic_bearer; - le skill predefinite
docx,pdf,pptxexlsx; - scheduled deployments, dreams e webhooks.
Altre funzioni richiedono un’impostazione esplicita: i server MCP e gli host Git vanno messi in allowlist, i tool web_search e web_fetch restano spenti finché non li attivi, e la loro disponibilità dipende dal provider. In cambio, solo il server self-hosted supporta il single sign-on via OpenID Connect, il tuo secret manager per le credenziali dei vault e un token firmato che identifica l’agente verso i server MCP.
Sicurezza: cosa diventa compito tuo
Anthropic dice di aver progettato i Managed Agents su quattro principi, validi in tutte e tre le opzioni: harness e sandbox separati, credenziali fuori dalla sandbox (le aggiunge un proxy), rete limitata a una lista di host per environment e un registro di ogni sessione esportabile via OpenTelemetry. Nella versione self-hosted, però, ciò che prima spettava ad Anthropic passa a te, compresi la sicurezza del server e il rilevamento di usi anomali.
Secondo la documentazione, il tool bash è una shell vera, con i permessi e l’accesso di rete del processo worker, e il worker non la isola: a isolarla è l’ambiente in cui il worker gira, e lo stack Compose e il chart Kubernetes danno a ogni sessione un container o un pod suo. Inoltre ogni deployment serve un solo tenant a un solo livello di fiducia: la server API key raggiunge tutti gli environment, quindi tenant diversi o carichi con livelli di fiducia diversi richiedono deployment separati, ciascuno con database, chiave e worker propri.
Disponibilità e prezzo
L’accesso alla beta privata e l’archivio della release si chiedono al proprio account team di Anthropic. Il prezzo della versione self-hosted non è pubblico: la pagina dei prezzi rimanda all’account team. Per confronto, i Managed Agents ospitati costano le tariffe dei token più 0,08 dollari per ogni ora in cui una sessione è in stato running. Anthropic non ha indicato una data per la disponibilità generale.